چرا امنیت نرمافزار از جدول شبکه شروع میشود
وقتی صحبت از امنیت نرمافزار سازمانی میشود، ذهن بسیاری بلافاصله به کد، احراز هویت یا رمزنگاری داده میرود. اما در عمل، اولین خط دفاعی جایی است که نرمافزار روی آن اجرا میشود: شبکه، سرور و زیرساخت پردازشی. اگر دسترسی بین واحدها بیدلیل باز بماند یا ظرفیت سرور بدون محاسبه انتخاب شده باشد، حتی یک نرمافزار دقیق هم در شرایط بار واقعی شکننده میشود.
بررسی نیاز قبل از هر اقدامی
طراحی زیرساخت امن، برخلاف خرید یک محصول آماده، از یک تصمیم واحد شروع نمیشود. پیش از پیشنهاد هر معماری، باید به پرسشهایی پاسخ داد که ظاهرشان ساده است اما پاسخشان مسیر پروژه را عوض میکند:
- چه حجمی از تراکنش در ساعت اوج کاری جابهجا میشود؟
- کدام سامانهها باید با هم گفتوگو کنند و کدامها باید ایزوله بمانند؟
- داده حساس کجا ذخیره میشود و چه کسانی به آن دسترسی دارند؟
- اگر یکی از اجزا از دسترس خارج شود، کدام فرایند کسبوکار متوقف میشود؟
منابع موجود در آرتاویا نیز بر همین منطق تأکید دارند: همکاری با بررسی نیازها و محدودیتهای پروژه آغاز میشود و محدوده خدمات، زمانبندی و هزینه پس از ارزیابی مشترک مشخص خواهد شد. این رویکرد به معنای کندی نیست؛ بلکه مانع از آن میشود که سازمان برای زیرساختی هزینه کند که پاسخگوی الگوی مصرف واقعیاش نیست.
لایهبندی بهجای نگاه تکمحصولی
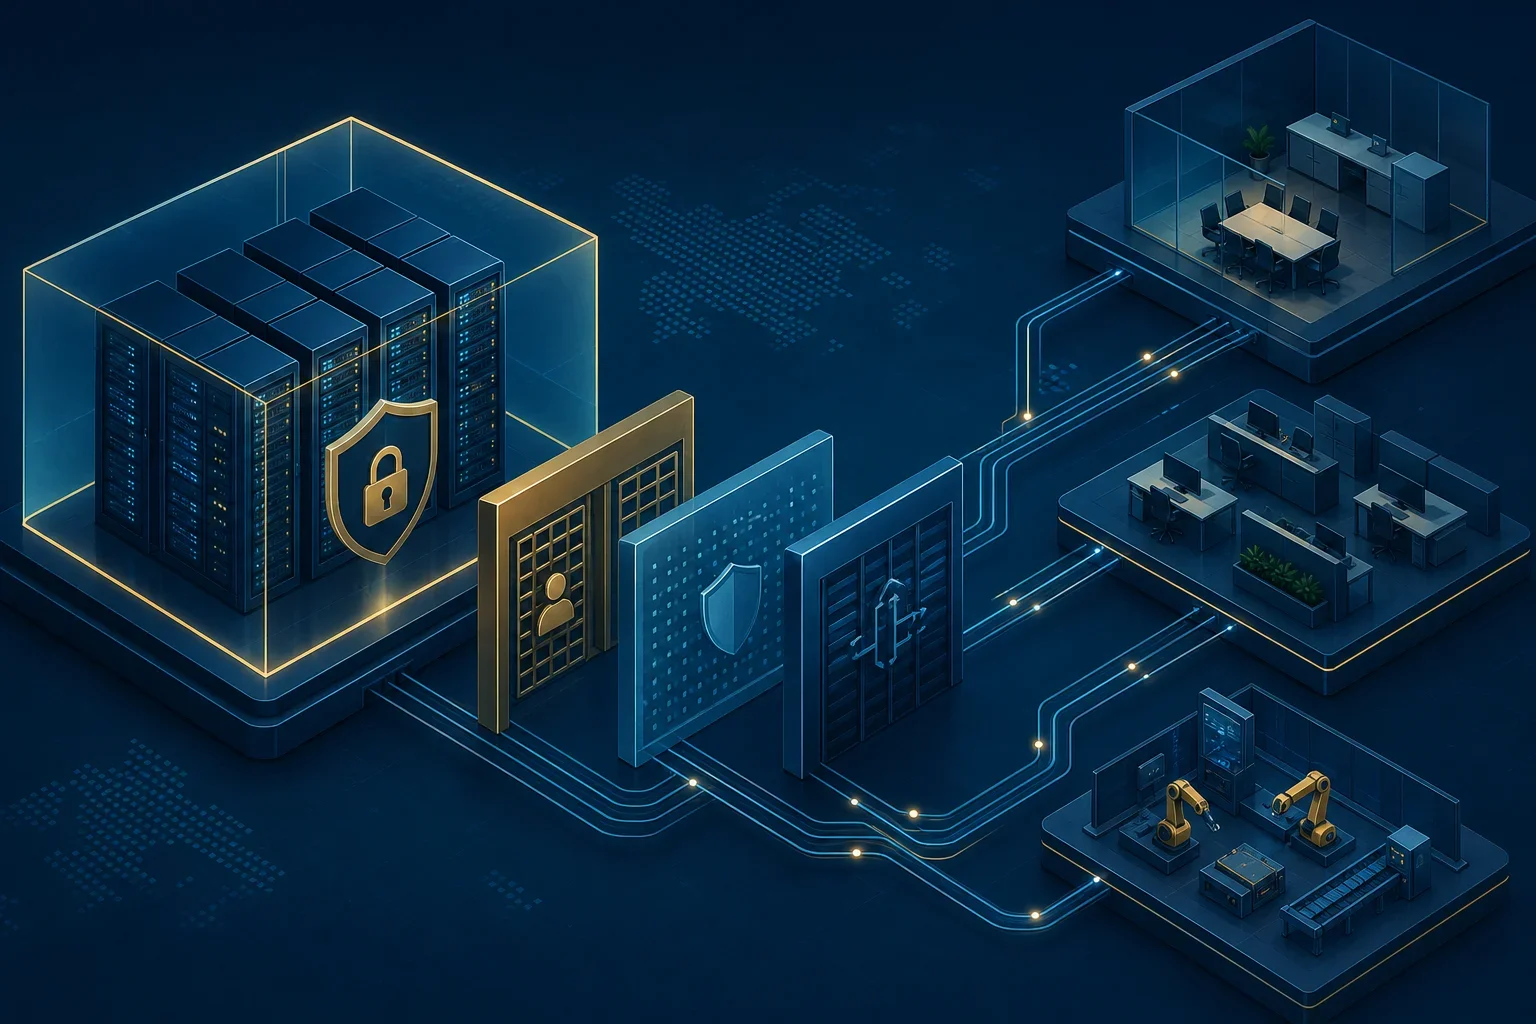
زیرساخت امن را نمیتوان با یک سختافزار یا یک نرمافزار امنیتی خلاصه کرد. اجزای اصلی معمولاً در سه لایه دیده میشوند:
لایه ارتباطی
شبکه سازمانی و طراحی دسترسی بین شعب، کاربران دورکار و سامانههای داخلی. در این لایه، جداسازی شبکهها، پایش ترافیک و تعریف سیاست دسترسی، جلوی نشت یا نفوذ را پیش از رسیدن به لایه نرمافزار میگیرد. خدمات مرتبط با شبکه و زیرساخت فناوری اطلاعات در آرتاویا شامل بررسی نیاز، طراحی و اجرای همین زیرساخت ارتباطی سازمان است.
لایه پردازشی
سرور، مجازیسازی و میزبانی دیتاسنتری که نرمافزار روی آن اجرا میشود. انتخاب منبع پردازشی متناسب با ظرفیت و اهداف سازمان اهمیت دارد؛ ظرفیت کم، سامانه را در اوج تراکنش زمین میزند و ظرفیت زیاد، هزینه نگهداری را بیدلیل بالا میبرد. طراحی و نگهداری این لایه، با ارزیابی مشترک نیازها و محدودیتها تعریف میشود.
لایه ارتباطات یکپارچه
در سازمانهایی که تلفن بخشی از فرایند است، مانند هتلها یا آژانسهای مسافرتی، ارتباطات صوتی تحت شبکه نیز بخشی از زیرساخت نرمافزاری محسوب میشود. راهکارهایی مانند بررسی و طراحی سامانههای VoIP و ارتباطات یکپارچه به سازمان کمک میکنند کانالهای تلفنی را با همان استاندارد امنیتی لایه داده مدیریت کند.
تفاوت صنعتها در طراحی امن
زیرساخت یک هتل با یک آژانس مسافرتی یکسان نیست. در هتلداری، شبکه باید همزمان پاسخگوی سامانه هتلداری (PMS)، کارتخوانها و دسترسی مهمانان باشد؛ در حالی که در آژانس مسافرتی، اتصال پایدار به سامانههای رزرو بیرونی و حفظ یکپارچگی داده مشتری اولویت پیدا میکند. به همین دلیل، منبع راهکارهای سازمانی آرتاویا بر طراحی سامانهها و زیرساختهای متناسب با فرایندهای هر کسبوکار تأکید دارد، نه ارائه یک الگوی ثابت برای همه.
این تمایز صنعتی به طور خاص در گردشگری و هتلداری دیده میشود: ترکیب خدمات نرمافزاری و ارتباطی باید به گونهای طراحی شود که نیازهای همان صنعت را پوشش دهد، نه اینکه صرفاً یک محصول عمومی با تنظیمات سطحی ارائه شود.
از طراحی تا بهرهبرداری پایدار
اجرای زیرساخت امن پایان مسیر نیست. پس از راهاندازی، رفتار واقعی سامانه با پیشبینیهای اولیه مقایسه میشود و تنظیمات در صورت نیاز اصلاح میشوند. بخش مهمی از پایداری امنیت، به نگهداری و پایش مستمر برمیگردد: بهروزرسانی سیاستهای دسترسی، بازبینی ظرفیت منابع و بررسی لاگهایی که نشانههای اولیه مشکل را آشکار میکنند.
پرسشهای تصمیمگیری
اگر سازمان شما در آستانه راهاندازی یک نرمافزار تازه است یا از ناپایداری سامانه فعلی خسته شده، پیش از هر خرید، این سه پرسش را بررسی کنید:
۱. آیا زیرساخت فعلی برای بار کاری سال آینده طراحی شده یا فقط پاسخگوی امروز است؟
۲. آیا سیاستهای دسترسی بین بخشها مستند و قابل بازبینی است؟
۳. چه کسی مسئول پایش مداوم است و در نبود او چه اتفاقی میافتد؟
پاسخ به این پرسشها معمولاً نشان میدهد که مشکل سازمان، نرمافزار نیست؛ بلکه نبود زیرساختی است که نرمافزار بتواند روی آن امن و پایدار کار کند. برای بررسی دقیقتر نیاز سازمان خود، ثبت درخواست مشاوره نقطه شروع مناسبی است.